Za kybernetickým incidentem nemusí stát vždycky složitý hackerský útok. Někdy stačí nezáplatovaná VPN, chybějící vícefaktorové ověření nebo zaměstnanec, který uvěří dobře připravenému phishingovému e-mailu. Podívejme se na pět nejčastějších scénářů, se kterými se české organizace reálně setkávají, co k nim nejčastěji vede a jak jejich riziko snížit.
Co se v článku dozvíte:
- Které typy kybernetických incidentů patří mezi nejčastější
- Jaké jsou jejich typické příčiny a dopady
- Jak vypadaly skutečné incidenty v českých organizacích
- Jak můžete riziko jednotlivých útoků snížit
- Co můžete udělat už teď pro lepší zabezpečení firmy
Kybernetických incidentů přibývá. A netýkají se jen velkých firem
Jen v lednu 2026 zaznamenal NÚKIB 32 incidentů, což byl nejvyšší počet za předchozích 12 měsíců. V únoru jich přibylo dalších 23.
Zasažené přitom nebyly pouze velké korporace nebo instituce kritické infrastruktury. Mezi organizacemi, které čelí bezpečnostním problémům, se objevují subjekty z veřejné správy, zdravotnictví, energetiky, dopravy a logistiky i poskytovatelé IT služeb. Útočníci navíc mohou využít také méně zabezpečeného dodavatele, přes kterého se následně dostanou k jeho zákazníkům.
Mezi nejčastěji hlášené typy patří DDoS útoky, phishing a kompromitace účtů, ransomware, úniky osobních údajů a kompromitace VPN. Každý funguje trochu jinak, v jejich příčinách se však opakují podobné slabiny.
1. DDoS útoky: když se zákazníci nedostanou k vašim službám
Při DDoS útoku se útočník snaží zahltit web, aplikaci, API nebo jinou veřejně dostupnou službu takovým množstvím požadavků, že ji běžní uživatelé nemohou používat.
K provedení DDoS dnes nejsou nutné pokročilé technické znalosti. Existují levné a snadno pronajímatelné služby typu „DDoS-as-a-Service“, které umožňují útok realizovat i bez hlubší technické expertizy.
Výpadek služby navíc nemusí být jediným záměrem útočníka. Může sloužit jako zástěrka, která zaměstná bezpečnostní tým, zatímco paralelně probíhá jiná, méně nápadná forma napadení.
Co může DDoS útok způsobit
Na rozdíl od ransomwaru nebo úniku dat nemusí při DDoS útoku dojít ke krádeži informací. To ale neznamená, že nemůže výrazně narušit fungování firmy.
Nedostupný může být firemní web, aplikace nebo zákaznická podpora. Výpadek může znamenat ušlé obchody, problémy s dodržením sjednaných SLA a další práci pro IT a bezpečnostní týmy, které musí řešit obnovu provozu. Delší nedostupnost služeb se může promítnout také do důvěry zákazníků.
S podobným dopadem se setkal například T-Mobile Česká republika. Kybernetický útok vyřadil volání, mobilní data, zákaznickou podporu i aplikaci Můj T-Mobile.
Jak riziko DDoS útoku snížit
Veřejně dostupné služby je vhodné chránit pomocí specializované DDoS ochrany nebo nástroje pro čištění provozu, například na bázi CDN. Důležitý je také monitoring provozu v reálném čase, který dokáže včas upozornit na neobvyklou aktivitu.
Technická ochrana je ale jen jedna část připravenosti. Organizace by měla mít jasno také v tom, jak bude postupovat ve chvíli, kdy služba skutečně přestane fungovat. Důležitý je nejen připravený a nacvičený krizový postup, ale také redundance klíčové infrastruktury, která zajistí, aby selhání jedné její části neohrozilo dostupnost celého systému.
2. Phishing a kompromitace účtů: když útočník obejde technologie přes člověka
Phishing už dávno nemusí vypadat jako podezřelý e-mail plný překlepů. Útočníci mohou využívat veřejně dostupné informace z firemních webů, LinkedInu nebo tiskových zpráv a vytvářet zprávy, které odpovídají konkrétní firmě, situaci nebo člověku.
K personalizaci phishingových zpráv navíc přispívají nástroje využívající AI. Rozpoznat podvodnou komunikaci pouze podle toho, jak je napsaná, je proto stále obtížnější.
Cílem nemusí být jen získání hesla. Při BEC, tedy Business Email Compromise, může útočník například napodobit člena vedení nebo obchodního partnera a pokusit se zaměstnance přesvědčit ke změně bankovních údajů nebo odeslání platby.
Jeden kompromitovaný účet může otevřít cestu k dalším útokům
Bezprostředním následkem může být finanční ztráta, tím ale incident nemusí skončit. Pokud útočník získá přístup k reálné firemní e-mailové schránce, může ji využít k dalším útokům na kolegy, klienty nebo obchodní partnery. Zpráva přicházející ze skutečné adresy člověka, kterého příjemce zná, totiž působí výrazně důvěryhodněji.
Na konci roku 2025 zaznamenala bezpečnostní společnost ESET phishingové zprávy zneužívající jméno O2. Falešné odkazy a QR kódy vedly uživatele na podvodné přihlašovací stránky s cílem získat jejich údaje k zákaznickému účtu
Co by ve vaší ochraně nemělo chybět
Základem je vícefaktorové ověření (MFA) u e-mailu a všech firemně kritických účtů. U plateb a změn bankovních údajů je vhodné zavést dvojí schválení a ověření jiným kanálem, například telefonicky.
Důležitou roli hraje také pravidelné školení zaměstnanců, zejména lidí, kteří pracují s financemi, a vedoucích pracovníků. Praktickou formou mohou být phishingové simulace, na kterých si zaměstnanci vyzkoušejí rozpoznání podvodné zprávy v bezpečném prostředí.
Jak by na podobný e-mail reagovali vaši zaměstnanci? Pomocí phishingových testů to můžete zjistit dřív, než půjde o skutečný útok. Pro více informací nás kontaktujte.
Na technické úrovni pomáhají také mechanismy pro ověřování odesílatele e-mailů, jako jsou SPF, DKIM a DMARC. Pomáhají ověřit, zda e-mail skutečně pochází z deklarované domény, a ztěžují útočníkům její zneužití.
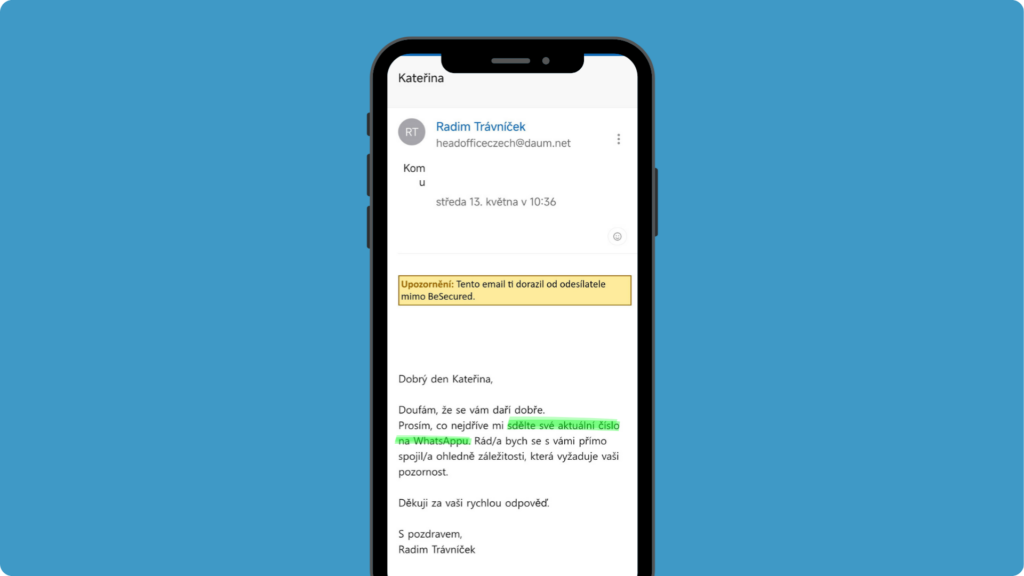
Phishing z naší vlastní zkušenosti: zhruba měsíc po nástupu dostala naše nová kolegyně e-mail „od CEO“ s urgentní žádostí o telefonní číslo a přesun komunikace na WhatsApp.
3. Ransomware: když jeden průnik zastaví celou organizaci
V prosinci 2019 zasáhl ransomware Nemocnici Benešov. Útok téměř úplně odstavil její počítačovou síť a provoz závislý na IT musel několik týdnů fungovat pomocí ručních procesů. Celková škoda byla odhadnuta přibližně na 59 milionů korun.
O několik měsíců později čelila ransomwarovému útoku také Fakultní nemocnice Brno. Obnova vyžadovala rozsáhlé náhradní postupy napříč odděleními a způsobená škoda byla předběžně vyčíslena na přibližně 150 milionů korun.
Schopnost zastavit běžný provoz celé organizace dělá z ransomwaru jeden z nejzávažnějších typů bezpečnostních incidentů.
Kudy se útočník může dostat do vaší sítě
Prvním krokem může být phishingový e-mail nebo nezáplatovaný, veřejně vystavený systém vzdáleného přístupu. Jakmile útočník získá přístup k jednomu zařízení nebo účtu, snaží se proniknout k dalším systémům.
Pokud není firemní síť dostatečně segmentovaná, může se z napadeného zařízení dostat i k dalším systémům. Postupně tak může získat přístup k větší části infrastruktury a následně zašifrovat data potřebná pro běžný provoz.
V takové situaci je zásadní možnost rychlé obnovy. Nestačí vědět, že se data pravidelně ukládají. Organizace musí být schopná ze zálohy systémy skutečně obnovit.
Jak zmírnit následky ransomwaru
Zálohy by měly být uložené odděleně od běžně používaných systémů a chráněné před jejich změnou nebo smazáním. Jejich kompletní obnova by se měla pravidelně testovat. Síť je vhodné segmentovat tak, aby kompromitace jednoho zařízení automaticky neotevřela přístup ke všem ostatním systémům.
Důležité je také rychlé odstraňování známých bezpečnostních chyb a ochrana zařízení ve firemní síti pomocí nástrojů, které dokážou podezřelou aktivitu odhalit a pomoci na ni reagovat, například EDR.
Organizace by měla mít připravený plán reakce. Ve chvíli, kdy ransomware zasáhne, už by mělo být jasné, kdo incident řeší, kdo rozhoduje o dalších krocích a na koho se obrátit.
4. Únik osobních údajů: když problém začne dávno před samotným únikem
K úniku osobních údajů nemusí vést pouze sofistikovaný průnik do firemní infrastruktury. Příčinou může být široce nastavený přístup k citlivým informacím, nezáplatovaná aplikace, kompromitovaný dodavatel nebo lidská chyba. Společným problémem bývá nedostatečná kontrola nad tím, kdo má k datům přístup a jak s nimi může pracovat.
Dopady navíc nekončí u samotného úniku. Organizace může mít povinnost incident nahlásit, čelit kontrole nebo pokutám a především ztrátě důvěry zákazníků. Uniklé informace mohou posloužit také k dalším útokům.
V roce 2026 zasáhl kybernetický útok několik společností finanční skupiny Partners. Partners Banka ani její bankovní systémy podle vyjádření skupiny zasaženy nebyly. Rozsah incidentu a kategorie dotčených údajů skupina po útoku dále analyzovala.
Máte citlivá data opravdu pod kontrolou?
Citlivá osobní data by měla být šifrovaná jak při uložení, tak při přenosu. Přístup k nim by se měl řídit principem nejmenších oprávnění: každý člověk nebo systém má mít přístup pouze k informacím, které skutečně potřebuje.
Součástí prevence jsou také pravidelné bezpečnostní audity a penetrační testování. Kontrola by přitom neměla končit u vlastní infrastruktury. Pokud mají k vašim systémům nebo datům přístup dodavatelé, je potřeba ověřit také úroveň jejich zabezpečení.
5. Kompromitace VPN: když útočník zůstane uvnitř bez povšimnutí
VPN má zaměstnancům a dalším oprávněným uživatelům umožnit bezpečný vzdálený přístup do firemní sítě. Pokud ale není správně zabezpečená, může se sama stát vstupní branou pro útočníka.
Rizikem jsou zejména neaktualizovaná VPN zařízení se známými bezpečnostními chybami, uniklé nebo opakovaně používané přihlašovací údaje a absence vícefaktorového ověření. Nebezpečný je také příliš široce nastavený přístup, který může po jediném úspěšném přihlášení otevřít cestu k velké části interní sítě.
Proč je kompromitace VPN tak nebezpečná
Na rozdíl od DDoS nebo ransomwaru nemusí být na první pohled vůbec vidět, že se něco stalo. Útočník může získat přístup, prozkoumávat interní prostředí a zůstat v síti týdny, než si jeho přítomnosti někdo všimne. Kompromitovaná VPN se pak může stát prvním krokem k dalšímu útoku, například ransomwaru nebo rozsáhlejší krádeži dat.
Že nejde pouze o teoretický scénář, ukazují také přehledy NÚKIB. V červnu 2025 zaznamenal NÚKIB potvrzený případ průniku zahrnující kompromitaci VPN účtu u neregulovaného subjektu.
Je váš vzdálený přístup připravený na dnešní rizika?
VPN zařízení je potřeba aktualizovat co nejdříve, pokud se objeví nová bezpečnostní chyba. Při každém vzdáleném přihlášení by mělo být vyžadováno také vícefaktorové ověření, a to bez výjimek.
Zároveň je vhodné sledovat přihlášení a vyhodnocovat anomálie, například přístup v neobvyklou dobu nebo z neobvyklé lokality.
Další možností je postupný přechod od plošného VPN přístupu k modelu Zero Trust Network Access, kde samotné přihlášení automaticky neznamená přístup k celé interní síti.
Pět různých incidentů, stejné slabiny
DDoS, phishing, ransomware, únik dat a kompromitace VPN vypadají na první pohled jako pět velmi odlišných bezpečnostních problémů. Když se ale podíváme na jejich příčiny, některé věci se opakují:
- Chybějící MFA
- Nezáplatované systémy
- Příliš široká oprávnění
- Nedostatečně zabezpečený vzdálený přístup
- Zálohy, které nikdo reálně neotestoval
- Slabé zabezpečení dodavatelů
- Chybějící postup pro případ, že incident skutečně nastane
Kybernetická bezpečnost tak není jen otázkou jednotlivých technologií. Vedle prevence je potřeba myslet také na rychlé odhalení incidentu, omezení jeho dopadu a co nejrychlejší obnovu běžného provozu.
Víte, jak reagovat, když incident skutečně nastane?
Podívejte se na záznam našeho webináře, ve kterém jsme jednotlivé scénáře probrali podrobněji.
Chcete mít k dispozici také prezentaci z webináře? Napište nám na info@besecured.online a rádi vám ji zašleme.
Co můžete udělat už teď
Nemusíte čekat na bezpečnostní incident, abyste zjistili, kde máte slabá místa. Začněte několika konkrétními kroky:
- Ověřte, kde všude skutečně používáte MFA. Zaměřte se zejména na e-mail, VPN a administrátorské účty a zkontrolujte, zda někde nezůstaly výjimky.
- Otestujte obnovu ze záloh. Nestačí ověřit, že záloha existuje. Zkuste z ní data nebo systém skutečně obnovit.
- Prověřte přístupy dodavatelů a třetích stran. Zkontrolujte, kdo má přístup k vašim systémům, co přesně může dělat a zda tato oprávnění stále potřebuje.
- Zkontrolujte veřejně dostupné systémy. Ověřte, že jsou aktualizované a odpovídajícím způsobem chráněné.
- Nacvičte si bezpečnostní incident. Vyberte jeden realistický scénář a projděte si s týmem, co by se dělo od prvního upozornění až po obnovu provozu.
- Ujasněte si odpovědnosti. Kdo incident řeší? Kdo rozhoduje o dalších krocích? Kdo komunikuje s vedením a kdo posuzuje případnou ohlašovací povinnost?
Riziko incidentu nelze vždy stoprocentně eliminovat. Můžete ale výrazně ovlivnit, jak snadno útočník získá přístup, jaký rozsah může útok mít a jak rychle dokážete obnovit běžný provoz.
Nevíte, kde má vaše firma největší bezpečnostní slabiny?
Security Reality Check prověří vaše IT, procesy i technická opatření a pomůže odhalit, kde máte největší rizika a na co se zaměřit.